· 4 phút đọc
Một cảnh báo nghiêm trọng lại ập đến với PHP và buộc phải cập nhật khẩn cấp cho mọi máy chủ
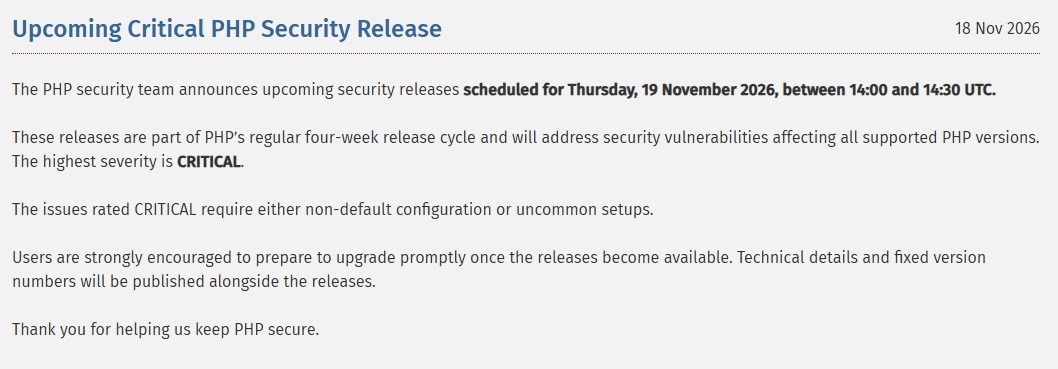
PHP Foundation sẽ phát hành vào thứ Năm, ngày 19 tháng 11 năm 2026, trong khoảng từ 14:00 đến 14:30 UTC, một loạt bản vá cho tất cả các phiên bản đang được hỗ trợ (8.2 đến 8.5). Được xếp loại «
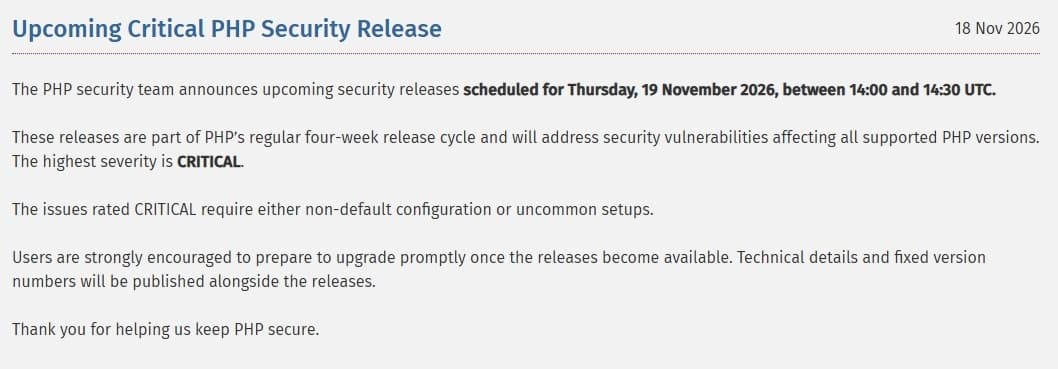
PHP Foundation sẽ phát hành vào thứ Năm, ngày 19 tháng 11 năm 2026, trong khoảng từ 14:00 đến 14:30 UTC, một loạt bản vá cho tất cả các phiên bản đang được hỗ trợ (8.2 đến 8.5).
Được xếp loại « CRITICAL », các lỗ hổng này nhắm đặc biệt vào việc xử lý phiên (session) và mở đường cho việc thực thi mã tùy ý trên một số cấu hình không phổ biến. Một biện pháp phòng ngừa cho phép vô hiệu hóa rủi ro trước khi triển khai bản vá.
Đợt phát hành trong bối cảnh căng thẳng cao độ này diễn ra chỉ vài tuần sau sự cố PHP2Shell, vốn đã gây áp lực lớn lên Web toàn cầu.
Rủi ro thực sự đằng sau lỗ hổng CVE-2026-115560 là gì?
Lỗ hổng CVE-2026-115560 mở ra một cửa hậu dẫn tới thực thi mã từ xa (RCE, tức là chiếm quyền điều khiển một máy thông qua việc chèn các lệnh trái phép), nhưng việc khai thác đòi hỏi sự trùng khớp của các yếu tố đặc biệt hiếm gặp.
Vấn đề nằm ở cơ chế theo dõi tải tệp lên. Để tấn công thành công, ứng dụng phải buộc sử dụng bộ tuần tự hóa nhị phân rồi chuyển thủ công sang định dạng tiêu chuẩn trước khi mở phiên.
Trước những lo ngại, Elizabeth Barron, giám đốc điều hành của PHP Foundation, nêu rõ rằng chuỗi điều kiện chính xác này hầu như không bao giờ xuất hiện trong các kiến trúc phần mềm thực tế.
Các nhà phân tích của CrowdStrike cũng nhắc rằng rất khó có khả năng xuất hiện một exploit phổ quát thông qua cơ chế này.
Dù mối đe dọa trước mắt vẫn được kiểm soát, hệ sinh thái PHP đang đi trên một ranh giới mong manh, nơi mỗi sơ suất cấu hình đều có thể trở nên tốn kém. Sự cảnh giác về mặt kỹ thuật này là điều mọi đơn vị tích hợp đều phải có.
Cuộc khủng hoảng PHP2Shell và các cuộc tấn công gần đây ảnh hưởng thế nào đến cảnh báo này?
Sự bất an hiện nay bắt nguồn từ tiền lệ dữ dội do PHP2Shell gây ra, một tập hợp các lỗ hổng nghiêm trọng (CVE-2026-109618 và CVE-2026-109619) được phát hiện vào tháng 10.
Những lỗi quản lý bộ nhớ này (khiếm khuyết cấp phát cho phép ghi đè các vùng nhớ được bảo vệ) cho phép thao túng hoàn toàn mà không cần xác thực trước.
Trong giới an ninh mạng, phản ứng diễn ra ngay lập tức: cơ quan CISA của Mỹ đã đưa các lỗi này vào danh mục các lỗ hổng đang bị khai thác tích cực. Các cuộc tấn công nhanh chóng nhắm vào thiết bị truy cập từ xa.
Thiệt hại sớm trở thành hiện thực. Công ty Dream đã tiết lộ các vụ xâm nhập do nhà nước chống lưng, được cho là của tin tặc Trung Quốc, đã chiếm toàn quyền điều khiển 25 máy chủ chiến lược, đặc biệt nhắm vào các tường lửa Palo Alto Networks gắn với các cơ quan chính phủ.
Về phần mình, Hunt.io đã chặn được 616 tệp độc hại đang lưu hành, trong khi Check Point hứng chịu các đợt tấn công nhắm vào cổng kết nối và các hypervisor VMware ESXi.
Quá khứ gần đây này giải thích vì sao mỗi thông báo đều vang lên như một lời cảnh báo. Bản vá gần đây cho Brotli (CVE-2026-111497) đã cho thấy sự thiếu kín kẽ của các thư viện ngoại vi.
Vì sao tình trạng của parc máy chủ toàn cầu làm tình hình trầm trọng hơn?
La véritable vulnérabilité d'Internet provient de la prédominance absolue du langage, combinée à des mises à jour non réalisées. Selon l'observatoire W3Techs, ce socle motorise 68,1 % des sites web.
Une part écrasante de la Toile s'appuie ainsi sur les fondations de PHP pour délivrer du contenu au quotidien. Pourtant, près d'un tiers des installations tourne encore sur des versions 7 totalement abandonnées.
L'horizon s'obscurcit également pour la branche 8.2, dont la prise en charge officielle prend fin le 31 décembre 2026. La crainte d'une exécution de code à distance réveille régulièrement le spectre de faiblesses dormantes au sein de codes anciens non maintenus.
Cette accumulation prouve que les retardataires s'exposent sans filet protecteur face à des assaillants toujours mieux informés, un mouvement largement accéléré par l'IA. L'obsolescence logicielle demeure un multiplicateur de menaces souvent ignoré des gestionnaires de parcs.
Quelles mesures concrètes devez-vous appliquer pour protéger vos serveurs ?
La démarche d'urgence consiste à neutraliser immédiatement le scénario d'attaque ciblant les transferts avant même l'application des correctifs compilés. Il suffit d'ajuster le moteur PHP en désactivant le composant exposé à l'aide de la directive session.upload_progress.enabled = 0 dans le fichier php.ini ou dans les réglages du pool PHP-FPM.
Cette mesure d'atténuation bloque net l'exploitation potentielle sans perturber la plupart des services en production. Dès la disponibilité des versions corrigées pour les branches 8.2 à 8.5 ce jeudi, leur déploiement devra s'opérer sans tarder après validation en préproduction.
Tài liệu nguồn để biên tập: Génération NT, tác giả Chưa xác định.
Chủ đề xu hướng: php. Thời điểm xu hướng trong nguồn cấp: 2026-11-19T05:15:00Z.
- Bản tin
- Génération NT