· 4 phút đọc
Báo cáo của BSI: mỗi ngày có 160 lỗ hổng bảo mật mới tại Đức
Báo cáo thường niên của BSI, An ninh mạng Đăng ngày: 19.11.2026 lúc 10:28 | dts-nachrichtenagentur, AD HOC NEWS Cơ quan Liên bang về An ninh Công nghệ Thông tin
Báo cáo thường niên của BSI, An ninh mạng
Báo cáo của BSI: mỗi ngày có 160 lỗ hổng bảo mật mới tại Đức
Đăng ngày: 19.11.2026 lúc 10:28 | dts-nachrichtenagentur, AD HOC NEWS
Cơ quan Liên bang về An ninh Công nghệ Thông tin đánh giá tình hình không gian mạng là "căng thẳng đến nghiêm trọng". Các chỉ số mới cho thấy số lỗ hổng tăng lên và khoảng thời gian trước khi bị khai thác ngắn đi đáng kể.
Các số liệu đo lường mới về rủi ro mạng
BSI đã công bố báo cáo tình hình hằng năm vào thứ Năm tại Berlin cùng với Bộ trưởng Nội vụ Alexander Dobrindt và Chủ tịch Claudia Plattner.
Chỉ số BSI Cyber Index mới đạt trung bình 170 điểm trong kỳ báo cáo, cao hơn 50 phần trăm so với giá trị trước đó.
Trong quý II năm 2026, các lỗ hổng bị khai thác trung bình chỉ sau tám ngày.
Chưa đến một nửa số người dùng ứng dụng số áp dụng các biện pháp bảo mật cơ bản.
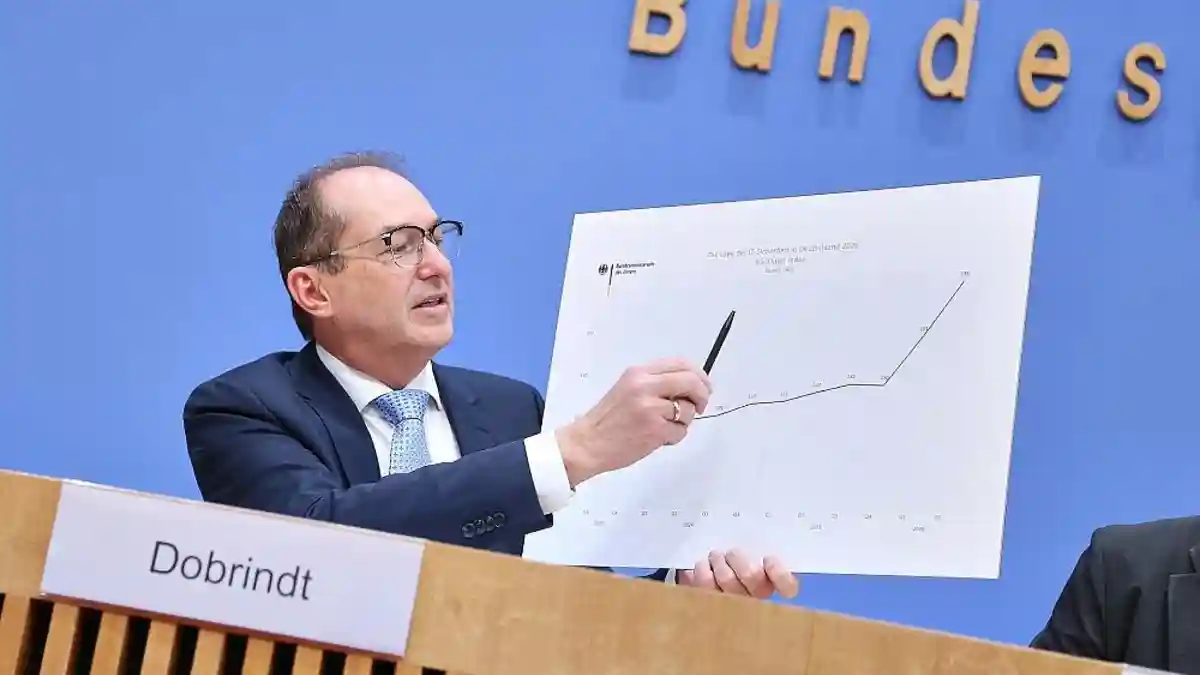
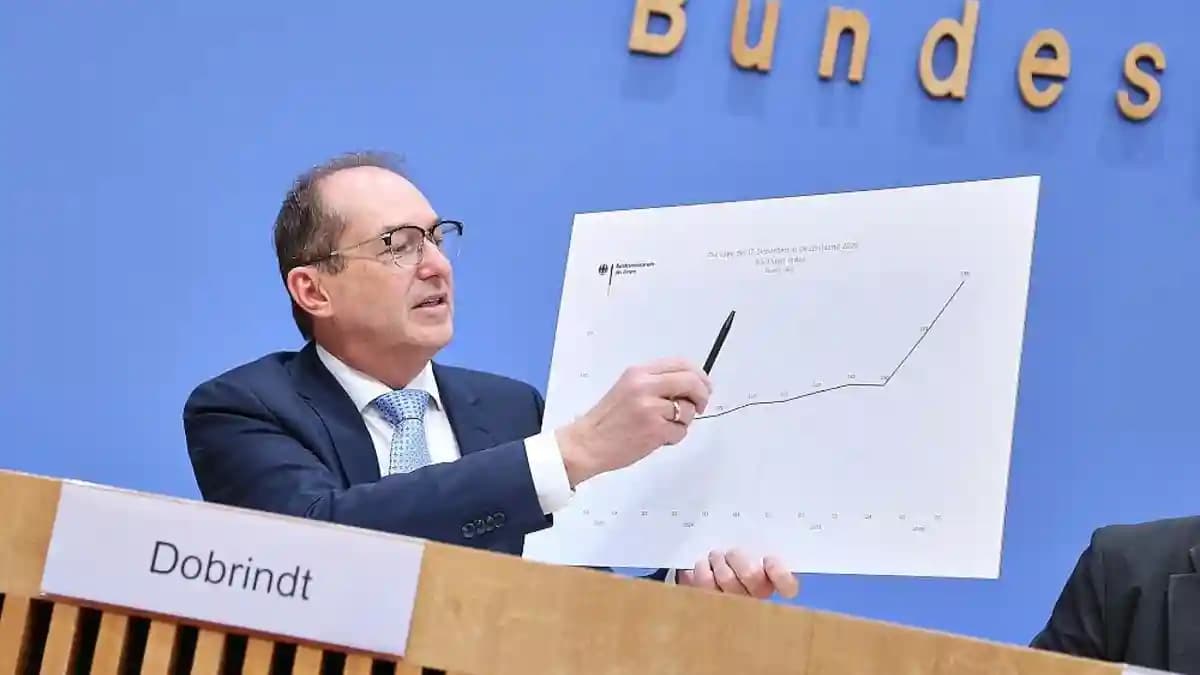
Alexander Dobrindt ngày 19.11.2026 - Ảnh: via dts Nachrichtenagentur
BSI siết chặt cảnh báo về tình hình an ninh CNTT
Trong báo cáo thường niên mới nhất, Cơ quan Liên bang về An ninh Công nghệ Thông tin (BSI) nhận định tình hình an ninh CNTT tại Đức tiếp tục trở nên nghiêm trọng hơn. Cơ quan này đánh giá tình hình không gian mạng là "căng thẳng đến nghiêm trọng".
Cyber Index tăng 50 phần trăm
Báo cáo được Bộ trưởng Nội vụ Liên bang Alexander Dobrindt (CSU) và Chủ tịch BSI Claudia Plattner giới thiệu vào thứ Năm tại Berlin. Ngoài tình hình địa chính trị, BSI nêu lý do của việc đánh giá lại là sự phát triển nhanh chóng của trí tuệ nhân tạo.
Để đo lường các yếu tố rủi ro, lần đầu tiên BSI đưa ra "BSI Cyber Index". Chỉ số này đạt trung bình 170 điểm trong kỳ báo cáo, cao hơn 50 phần trăm so với giá trị của kỳ báo cáo trước.
Các lỗ hổng bị khai thác nhanh hơn
Trong kỳ báo cáo, mỗi ngày có 160 lỗ hổng bảo mật mới trong các hệ thống CNTT được biết đến, tăng 35 phần trăm so với năm trước. Đồng thời, khoảng thời gian từ khi một lỗ hổng được công bố đến lần khai thác đầu tiên được biết đến đã rút ngắn đáng kể.
Trong kỳ báo cáo trước, trung bình mất 53 ngày cho đến lần khai thác đầu tiên, còn trong kỳ hiện tại là 25 ngày. Trong quý II năm 2026, thời hạn này giảm xuống còn tám ngày, tương đương mức giảm 85 phần trăm.
Doanh nghiệp vừa và nhỏ và chính quyền địa phương đặc biệt dễ bị tổn thương
Theo đánh giá của BSI, các doanh nghiệp vừa và nhỏ cũng như chính quyền địa phương vẫn là những mục tiêu đặc biệt dễ bị tổn thương. Ngoài ra, chưa đến một nửa số người dùng ứng dụng số áp dụng các biện pháp bảo mật cơ bản.
Bộ trưởng Nội vụ Liên bang Dobrindt tuyên bố Đức là mục tiêu hằng ngày của các cuộc tấn công mạng chuyên nghiệp. Tình hình đe dọa ngày càng nghiêm trọng sẽ được ứng phó bằng một gói an ninh mạng với các năng lực và thẩm quyền mới.
Der BSI-Bericht beschreibt eine Entwicklung, die für Unternehmen, Behörden und private Nutzer gleichermaßen relevant ist: Schwachstellen werden nicht nur zahlreicher, sondern deutlich schneller ausgenutzt. Besonders kritisch ist die Verkürzung der Zeit zwischen öffentlicher Bekanntgabe und erstem Angriff. Für Betreiber digitaler Systeme schrumpft damit das Zeitfenster, in dem Sicherheitsupdates geprüft, verteilt und deren Wirkung kontrolliert werden können.
Der erstmals veröffentlichte BSI Cyber Index soll diese Entwicklung anhand einer Kennzahl sichtbar machen. Der Anstieg auf durchschnittlich 170 Punkte bündelt verschiedene Risikofaktoren und macht die Verschärfung über mehrere Einzelindikatoren hinweg vergleichbar. Die Zahlen zu täglich neu bekannt werdenden Sicherheitslücken und zur sinkenden Time-to-Exploit zeigen zugleich, dass klassische Sicherheitsroutinen wie regelmäßiges Patchen allein zunehmend unter Zeitdruck geraten.
Besonders gefährdete Strukturen
Für kleine und mittlere Unternehmen sowie Kommunen können begrenzte IT-Budgets, fehlende Fachkräfte und komplexe Abhängigkeiten von Dienstleistern die Reaktion erschweren. Betroffen sind damit nicht nur große Konzerne oder staatliche Stellen, sondern auch lokale Verwaltungen und Betriebe, die zentrale Dienstleistungen und Lieferketten absichern müssen.
Die wachsende Bedeutung künstlicher Intelligenz verschärft den Handlungsdruck zusätzlich, weil sie Angreifern bei der Suche nach verwundbaren Systemen helfen kann. Für Nutzer bedeutet der Bericht vor allem, dass grundlegende Schutzmaßnahmen wie aktuelle Software, starke Passwörter, Mehr-Faktor-Anmeldung und regelmäßige Datensicherungen nicht als technische Nebensache behandelt werden können.
Disclaimer...
de | politik | 70534974 |
Tài liệu nguồn để biên tập: AD HOC NEWS, tác giả Chưa xác định.
Chủ đề xu hướng: bundesamt für sicherheit in der informationstechnik. Thời điểm xu hướng trong nguồn cấp: 2026-11-19T02:28:00Z.
- Bản tin
- AD HOC NEWS