· 5 phút đọc
[Khẩn cấp] Công bố lỗ hổng Java 'Java4Shell'… doanh nghiệp trong nước cần khẩn cấp rà soát dịch vụ bên ngoài và Java nhúng
Cài đặt cỡ chữ Nhỏ Lớn Nội dung bài viết sẽ được đổi theo cỡ chữ này. Một lỗ hổng có tên 'Java4Shell' (Java포셸) đã được công bố trong Java, nền tảng được dùng cho các ứng dụng máy chủ của doanh nghiệp và cơ quan công quyền, có thể dẫn đến thực thi mã từ xa mà không cần xác thực. Đây là vấn đề hỏng bộ nhớ trong quá trình xử lý dữ liệu đầu vào từ bên ngoài
Cài đặt cỡ chữ
Nhỏ
Lớn
Nội dung bài viết sẽ được đổi theo cỡ chữ này.
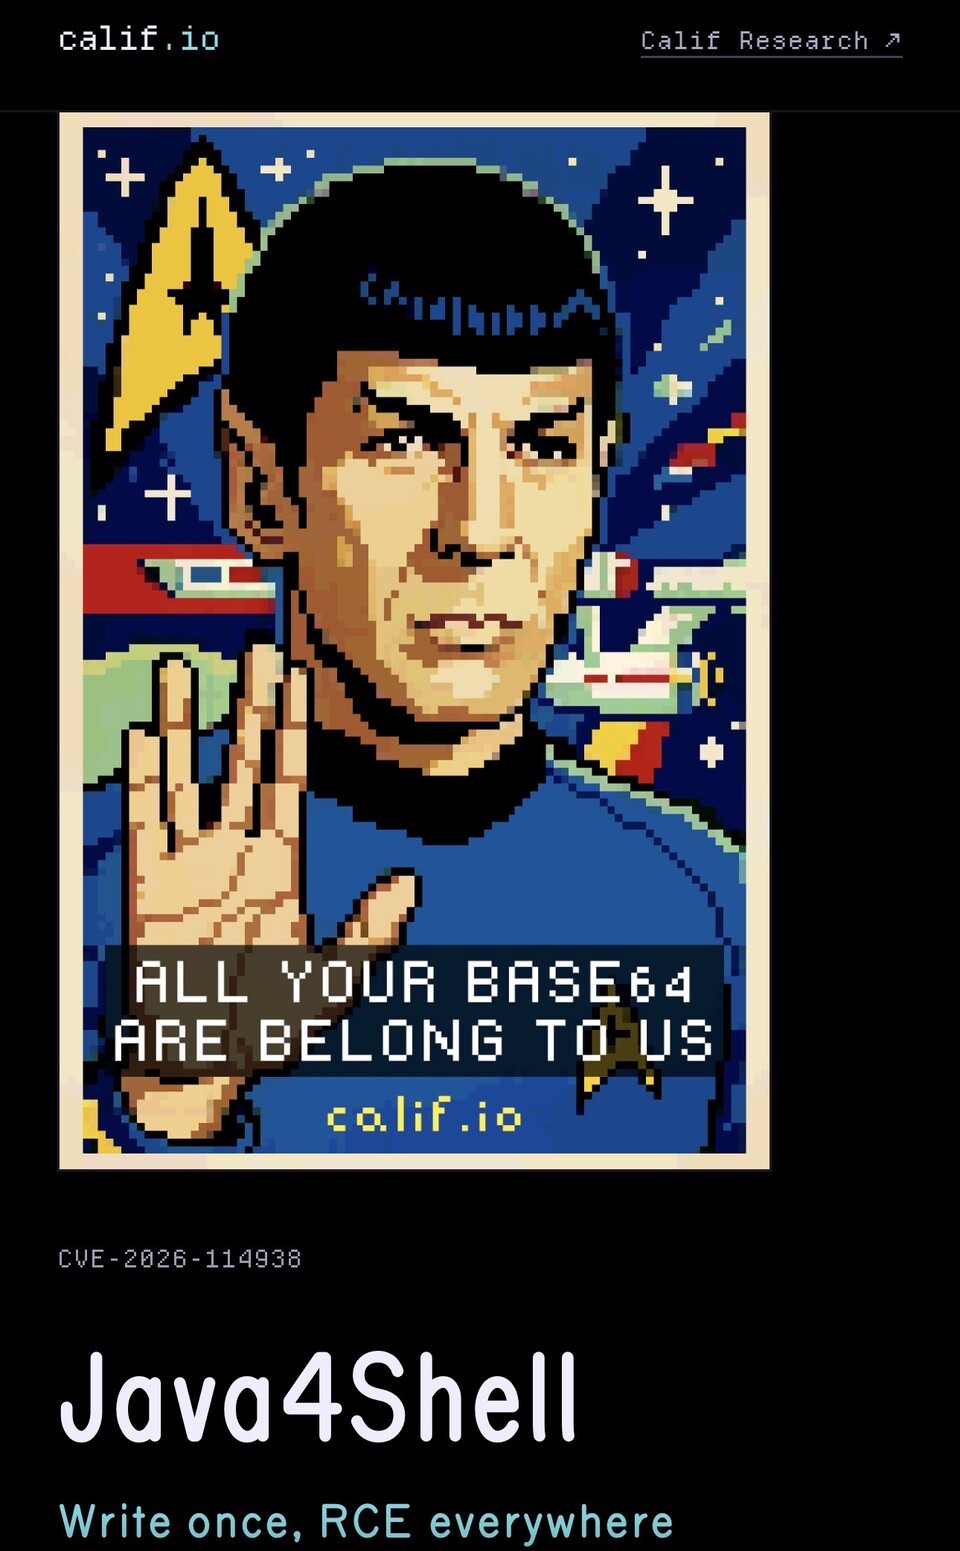
Một lỗ hổng có tên 'Java4Shell' (자바포셸) đã được công bố trong Java, nền tảng được dùng cho các ứng dụng máy chủ của doanh nghiệp và cơ quan công quyền, có thể dẫn đến thực thi mã từ xa mà không cần xác thực. Đây là vấn đề hỏng bộ nhớ trong quá trình xử lý dữ liệu đầu vào từ bên ngoài; nếu tấn công thành công, có thể dẫn đến lộ thông tin nhạy cảm, gián đoạn dịch vụ và xâm phạm hệ thống bằng quyền của tiến trình Java.
Mã định danh lỗ hổng là CVE-2026-114938. Công ty phát hiện Calif (Calif.io) đánh giá mức độ nguy hiểm là 9,2 điểm theo CVSS 4.0. Oracle đã phát hành bản cập nhật bảo mật vào ngày 17 tháng 11 theo giờ Mỹ. Các doanh nghiệp trong nước cần kiểm tra xem bản phân phối Java đang dùng đã được vá hay chưa, và rà soát điều kiện phơi nhiễm bắt đầu từ các dịch vụ công khai trên Internet.
Nguyên nhân là mã tăng tốc bên trong Java
Vấn đề phát sinh ở chức năng giải mã Base64 của OpenJDK. Base64 là phương thức biểu diễn dữ liệu nhị phân dưới dạng ký tự, được dùng trong thông tin xác thực, tải tệp lên, xử lý thông điệp mạng, v.v.
Theo Calif, mã tối ưu hóa AVX-512 VBMI, được dùng để tăng tốc độ giải mã trên một số CPU x86-64, có lỗi. Khi xử lý phần cuối của dữ liệu đầu vào không hợp lệ, mã này tính sai độ dài đầu ra và ghi dữ liệu vượt quá giới hạn của mảng đã cấp phát, gây hỏng bộ nhớ. Ngay cả khi ứng dụng cuối cùng trả về lỗi đầu vào, vùng nhớ lân cận vẫn có thể bị phá hỏng trước đó.
Vấn đề lần này không chỉ do mã nghiệp vụ mà nhà phát triển viết. Vì lỗi nằm trong mã tối ưu hóa mức thấp bên trong môi trường chạy Java, nên chỉ cập nhật ứng dụng web hoặc framework có thể không giải quyết được. Cần kiểm tra xem môi trường chạy Java vận hành dịch vụ thực tế đã được vá bảo mật hay chưa.
Khả năng bị tấn công phụ thuộc vào việc dữ liệu đầu vào từ bên ngoài có đến được đường giải mã bị lỗi hay không và ứng dụng xử lý dữ liệu ra sao. Không phải mọi máy chủ đều bị chiếm quyền ngay chỉ vì cài Java dễ bị tấn công, nhưng nếu có chức năng xử lý dữ liệu của kẻ tấn công trước khi đăng nhập thì khó chặn rủi ro chỉ bằng chức năng xác thực.
Doanh nghiệp trong nước: dịch vụ bên ngoài và 'Java trong sản phẩm' là điểm mù khi rà soát
Đối tượng cần kiểm tra trước ở các doanh nghiệp trong nước là các dịch vụ Java nhận dữ liệu đầu vào từ Internet, như dịch vụ web cho khách hàng, backend của ứng dụng di động và API liên kết bên ngoài. Cần xác nhận có dùng chức năng Base64 bị ảnh hưởng trong quá trình xử lý thông tin xác thực, tệp hoặc thông điệp hay không. Điều này không có nghĩa là đã xác nhận có thiệt hại trong nước, mà là thứ tự ưu tiên rà soát theo điều kiện hoạt động của lỗ hổng đã công bố.
Khi đánh giá phạm vi ảnh hưởng, cần xem xét đồng thời phiên bản Java và điều kiện CPU. Kalif mô tả phạm vi chứa mã dễ bị tấn công là các dòng OpenJDK từ 17.0.6 trở về sau, và cho biết cần CPU x86-64 hỗ trợ AVX-512 VBMI. Ông cũng giải thích rằng ARM64 không bị ảnh hưởng bởi mã dễ bị tấn công lần này. Các bản dựng tiếp theo đã được vá bảo mật cần được phân biệt riêng.
Vì vậy, doanh nghiệp không nên chỉ khảo sát "có dùng Java 17 hay không". Cần kiểm tra bản phân phối của từng dịch vụ, phiên bản và bản dựng đầy đủ, các tùy chọn JVM đang chạy, cùng các tính năng CPU thực tế được cấp cho máy ảo. Ngay cả cùng một dịch vụ, nếu máy chủ hoặc nút đám mây khác nhau thì điều kiện bị phơi nhiễm cũng có thể khác nhau.
Đối tượng dễ bị bỏ sót khi kiểm tra là Java được tích hợp sẵn trong các giải pháp nghiệp vụ thương mại và sản phẩm đóng gói. Dù đã cập nhật Java mặc định của hệ điều hành, nếu sản phẩm dùng môi trường chạy riêng thì bản sửa lỗi sẽ không được áp dụng cho dịch vụ đó. Doanh nghiệp cần xác nhận tiến trình đang chạy dùng Java ở đường dẫn nào, đồng thời yêu cầu nhà cung cấp sản phẩm cho biết lỗ hổng có ảnh hưởng hay không và phiên bản sửa lỗi được hỗ trợ.
Môi trường Docker và Kubernetes cũng cần được xử lý riêng. Việc vá hệ điều hành máy chủ không làm thay đổi Java bên trong image container. Cùng với việc thay thế các pod đang chạy, cần sửa image cơ sở, kho lưu trữ image và cấu hình triển khai thì mới ngăn được việc Java dễ bị tấn công bị dùng lại trong các lần triển khai sau.
Đối với hệ thống vận hành thuê ngoài, cần làm rõ đơn vị chịu trách nhiệm và tiêu chí hoàn tất xử lý. Không nên chỉ dừng ở câu trả lời "đã vá xong máy chủ", mà phải xác nhận bản dựng đã sửa lỗi của Java đang thực sự vận hành cũng như việc đã khởi động lại hoặc triển khai lại hay chưa. Với các sản phẩm cần nhà cung cấp kiểm chứng, có thể rút ngắn thời gian ứng phó bằng cách vừa kiểm tra tính tương thích vừa áp dụng biện pháp giảm thiểu tạm thời.
Ưu tiên bản cập nhật chính thức… cần đồng thời thực hiện biện pháp tạm thời và kiểm tra xâm nhập
Bước đầu tiên của doanh nghiệp là lập danh sách các dịch vụ Java và người phụ trách. Cần xác định thứ tự ưu tiên dựa trên việc có công khai ra Internet hay không, có đáp ứng điều kiện dễ bị tấn công hay không và mức độ quan trọng của thông tin được xử lý, rồi áp dụng bản cập nhật bảo mật chính thức. Hệ thống nội bộ cũng không được loại khỏi phạm vi kiểm tra vì dữ liệu có thể được chuyển đến qua dịch vụ bên ngoài hoặc hệ thống của đối tác.
Trong môi trường khó cập nhật ngay, có thể xem xét biện pháp giảm thiểu là thêm -XX:-UseBASE64Intrinsics vào tùy chọn khởi động JVM để tắt tăng tốc phần cứng Base64. Kalif cũng đề xuất -XX:UseAVX=2 để hạn chế sử dụng AVX-512 trong môi trường x86-64. Tuy nhiên, tùy chọn này không được nhận diện trong môi trường ARM nên JVM có thể khởi động thất bại, do đó không được áp dụng đồng loạt.
Tùy chọn khởi động không có hiệu lực với JVM đang chạy chỉ bằng việc sửa tệp cấu hình. Sau khi khởi động lại, cần xác nhận tùy chọn đã được phản ánh vào tiến trình thực tế. Việc tắt tính năng tăng tốc có thể làm thay đổi hiệu năng xử lý, nên cần kiểm chứng các nghiệp vụ chính và thời gian phản hồi trong điều kiện giống môi trường vận hành, sau đó chuyển sang phiên bản sửa lỗi chính thức.
Trong giai đoạn ứng phó, cần giảm các kết nối bên ngoài không cần thiết và hạn chế truy cập vào các chức năng quản trị. Tuy nhiên, khó có thể cho rằng chỉ riêng chính sách của tường lửa hay tường lửa ứng dụng web (WAF) đã chặn được mọi đường khai thác. Vì cách dữ liệu đầu vào được truyền đi khác nhau theo từng dịch vụ, việc chặn ở tầng mạng nên được dùng như một biện pháp bổ trợ để giảm mức độ phơi nhiễm trước khi cập nhật.
Cũng cần song song kiểm tra xem hệ thống có bị xâm nhập hay không. Cán bộ phụ trách bảo mật cần xem xét đồng thời việc JVM bị thoát bất thường, container khởi động lại nhiều lần, việc thực thi các tiến trình con khác thường và các kết nối ra bên ngoài đáng ngờ. Từng hiện tượng riêng lẻ không đồng nghĩa với việc tấn công đã thành công, nhưng cần liên kết nhật ký truy cập và nhật ký hệ thống tại thời điểm phát sinh để điều tra. Bản cập nhật là biện pháp sửa lỗ hổng, không loại bỏ được sự xâm nhập đã xảy ra cũng như không xác nhận được liệu dữ liệu đã bị rò rỉ hay chưa.
Chỉ với các nguồn sơ cấp đã xác nhận lần này, không thể khẳng định doanh nghiệp trong nước có bị thiệt hại hay quy mô lây lan thực tế của các cuộc tấn công. Tuy nhiên, đây cũng không phải vấn đề có thể chờ xác nhận thiệt hại rồi mới ứng phó. Doanh nghiệp nên bắt đầu từ các dịch vụ công khai ra bên ngoài để kiểm tra môi trường chạy thực tế, đồng thời theo dõi việc đã vá hay chưa đối với Java nhúng, image container và cả các hệ thống vận hành thuê ngoài. Điều then chốt để ngăn tái phơi nhiễm là không dừng lại ở việc tải bản vá, mà phải kiểm tra xem bản vá đã được phản ánh trong quy trình vận hành và trong lần triển khai tiếp theo hay chưa.
Chia sẻ bài viết này
Gửi tố giác sự cố an ninh
Chúng tôi chờ đón mọi thông tin tố giác liên quan đến bảo mật!
Email: mkgil@dailysecu.com
Liên hệ quảng cáo: jywoo@dailysecu.com
Phóng viên Gil Min-kwon mkgil@dailysecu.com
Xem các bài khác
#Lỗ hổng
Bản quyền © Dailysecu. Nghiêm cấm sao chép, phân phối lại, cũng như dùng cho việc huấn luyện và sử dụng AI
Tài liệu nguồn để biên tập: 데일리시큐, tác giả Chưa xác định.
Chủ đề xu hướng: java4shell. Thời điểm xu hướng trong nguồn cấp: 2026-11-17T11:35:00Z.
- Bản tin
- 데일리시큐